
Más del 43% de todos los sitios web del mundo funcionan sobre WordPress. Debido a su enorme popularidad, también es el blanco predilecto de bots automatizados, escáneres maliciosos y ataques continuos de fuerza bruta hacia los formularios de inicio de sesión.
En Solutiontech, nos propusimos un desafío: crear una solución de seguridad perimetral robusta, ligera y respetuosa con la privacidad, que no sobrecargue el servidor, no envíe datos a terceros (cero telemetría) y que esté disponible de forma gratuita y oficial para toda la comunidad.
Hoy nos complace anunciar el lanzamiento y aprobación oficial en el directorio mundial de WordPress.org de Solutiontech Seguridad de acceso.
¿Por qué creamos este plugin?
Muchos plugins de seguridad tradicionales caen en dos extremos: o son suites excesivamente pesadas que ralentizan la carga del sitio y modifican archivos delicados del servidor como .htaccess, o son herramientas con publicidad invasiva que envían información privada de tus visitantes a servidores externos.
Solutiontech Seguridad de acceso fue diseñado bajo tres principios fundamentales:
- Rendimiento extremo: Cero impacto en la velocidad de navegación del usuario final.
- Privacidad total: Los registros de auditoría y análisis de seguridad se procesan y almacenan 100% en tu propia base de datos.
- Seguridad en capas: Protección perimetral previa al acceso y defensa en profundidad.
Características destacadas del plugin:
1. Panel de Control y Score de Seguridad en Tiempo Real
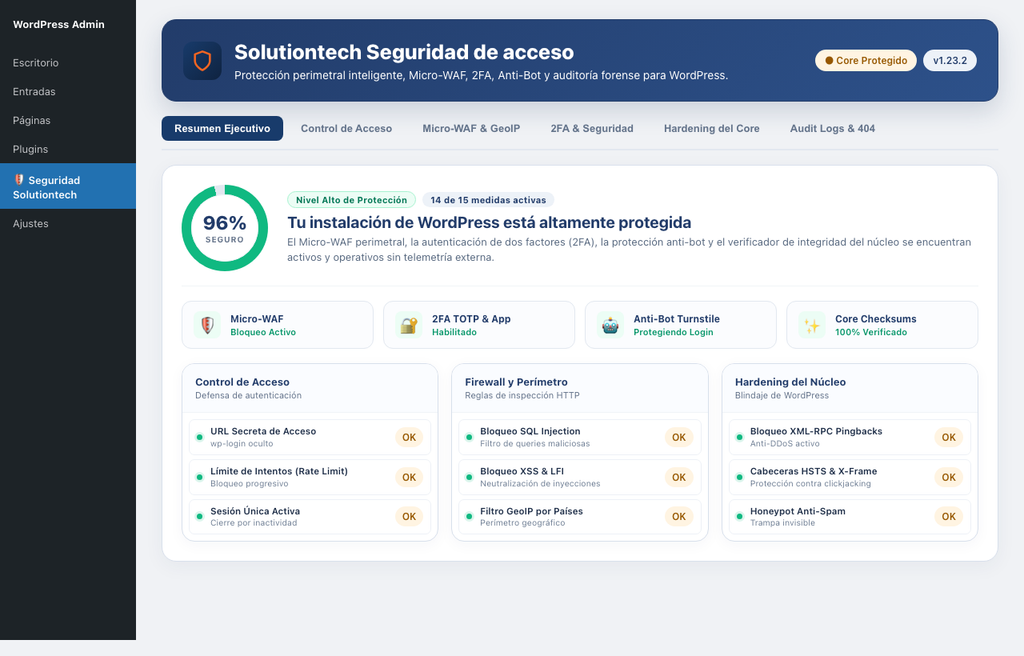
El plugin incorpora un panel de control intuitivo que evalúa el nivel de protección de tu instalación mediante un medidor de puntuación interactivo. De un vistazo, podrás supervisar el estado del Micro-WAF, la autenticación en dos pasos, la integridad del núcleo y las medidas perimetrales activas.
2. Ocultamiento de Acceso y Protección Anti-Bot Inteligente
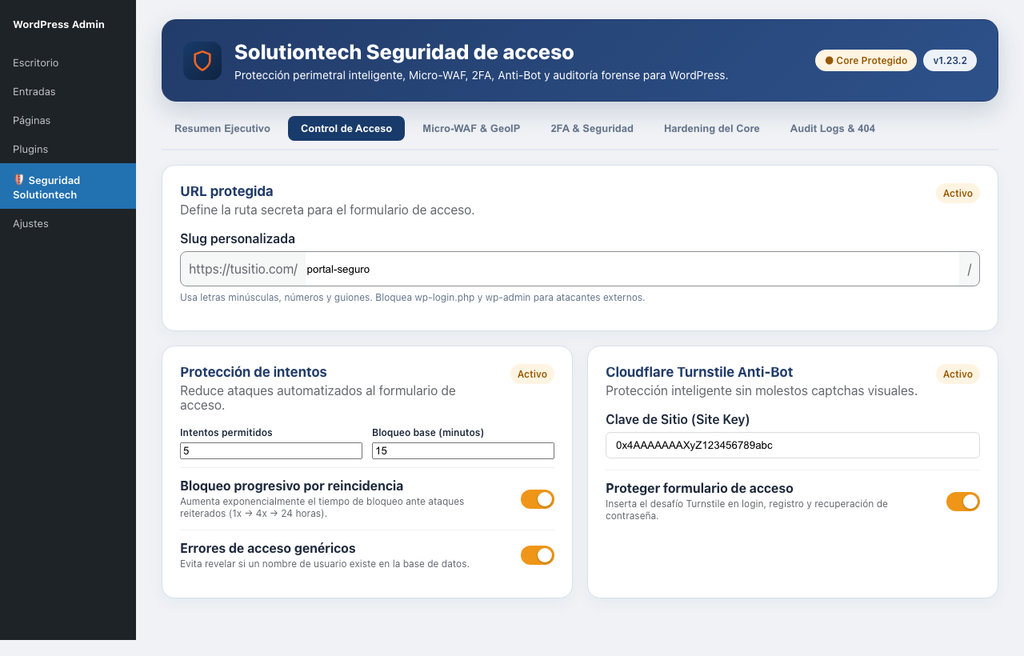
Los ataques de fuerza bruta automatizados buscan constantemente las rutas /wp-login.php y /wp-admin/. Nuestro plugin permite:
- Definir una ruta secreta personalizada (ej.
/mi-acceso-privado/), neutralizando los ataques directos con un error 404 o redirección segura. - Integrar Cloudflare Turnstile y Google reCAPTCHA v3 para detener a los bots sin forzar a los usuarios legítimos a resolver molestos acertijos visuales.
- Bloqueo progresivo por reincidencia: aumenta automáticamente el tiempo de sanción para IPs con comportamiento hostil.
3. Micro-WAF (Web Application Firewall) y Filtrado Geográfico (GeoIP)
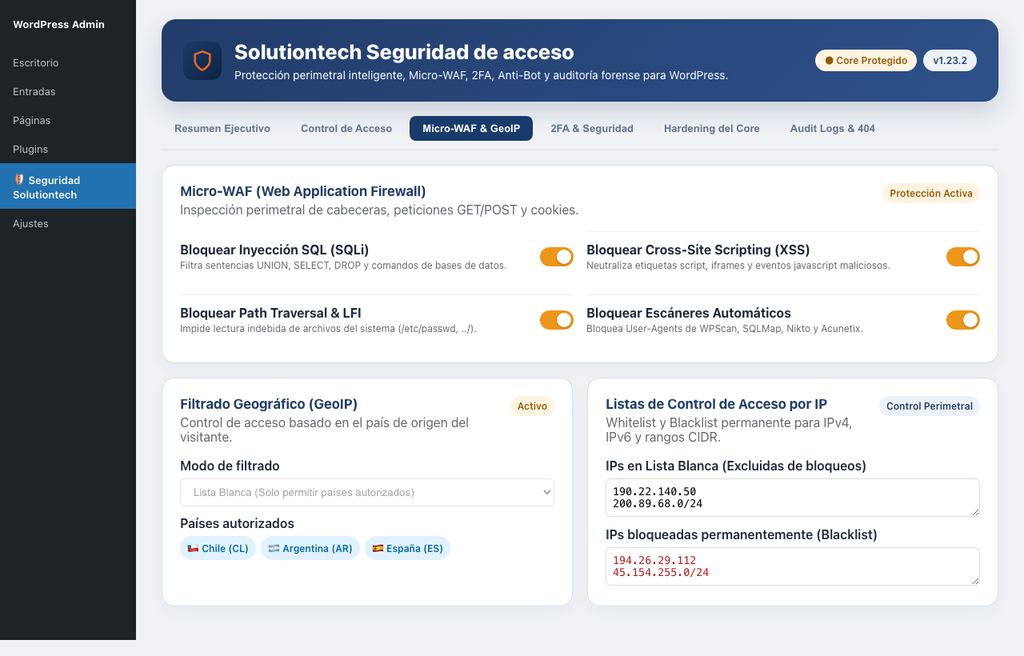
El Micro-WAF inspecciona las peticiones entrantes antes de que lleguen a la base de datos o al contenido, bloqueando intentos de:
- Inyección SQL (SQLi).
- Cross-Site Scripting (XSS).
- Lectura no autorizada de archivos (Path Traversal y LFI).
- Escáneres automáticos de vulnerabilidades como WPScan, SQLMap y Nikto.
- Además, el módulo GeoIP permite restringir el acceso únicamente a los países donde opera tu empresa (Lista Blanca) o bloquear regiones de alto riesgo (Lista Negra).
4. Auditoría Forense y Registro de Eventos en Vivo
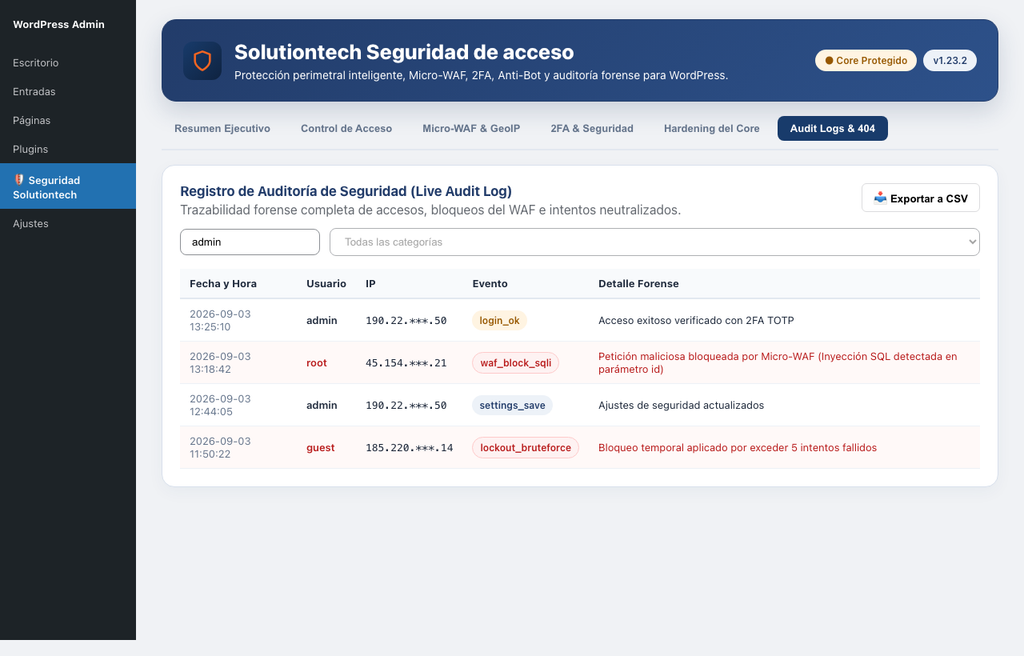
Cada intento de acceso, bloqueo del firewall o modificación de seguridad queda registrado en un log local con buscador en tiempo real por usuario, IP ofuscada o tipo de evento, con opción de exportación inmediata a formato CSV.
5. Alcance Internacional en 12 Idiomas
Diseñado en Chile y pensado para el mundo, el plugin incluye catálogos de traducción nativos y precompilados para las variantes de Chile, México, Argentina, Colombia, Perú y España, además de Inglés, Portugués de Brasil y Portugal, Francés, Italiano, Ruso y Chino Simplificado.
¿Cómo empezar a usarlo?
Ya puedes instalarlo de forma 100% gratuita directamente en tu sitio WordPress:
- 🌐 Página oficial en WordPress.org:
https://wordpress.org/plugins/solutiontech-seguridad-de-acceso/ - 📦 Información y descarga en Solutiontech:
https://solutiontech.cl/plugins/